

أثارت في اليومين الأخيرين ثغرة أمنية خطيرة متعلقة بلغة البرمجة PHP تحمل اسم Php2Shell مخاوف جد واسعة على نطاق كبير، ثغرة دقت ناقوس الخطر في مجال الأمن السيبراني، ودفعت الكثير من المنصات واملواقع لإغلاق نفسها إلى حين إصلاح وترقيع الثغرة.
وقد تم اكتشافها من طرف الذكاء الاصطناعي بمساعدة مجموعة من الباحثين في مجال الأمن السيبراني. وتعود معالم الثغرة إلى وجودة عيوب في الأكواد الأصلية لمحرك PHP تسمح للمهاجم بتنفيذ تعليمات برمجية عن بعد تُمكنه من الوصول إلى بيانات حساسة دون الحاجة لتسجيل الدخول.
وتحمل الثغرة اسم PHP2Shell، ولكونها قابعة في محرك PHP فقد تأثرت مجموعة ضخمة من المواقع حول العالم، خصوصًا المواقع الحكومية التي فُرض عليها إغلاق نفسها إلى حين إيجاد حل للثغرة.
وتم الكشف عن الثغرة في الـ 21 من أكتوبر بفضل مجموعة من الباحثين في مجال الأمن السيبراني، على رأسهم OpenAI (بفضل آليات الذكاء الاصطناعي التي توفرها)، وشركات مثل Calif و Quarkslab وبالطبع فريق Php وبعض الشركات الأخرى.
و لا تكمن خطورة هذه الثغرة فيما يمكنها فعله أو إمكانيات الوصول التي تسمح بها، بل على النطاق الكبير جدًا، بحيث يمكن القول أنها موجودة تقريبًا في جزء كبير من المواقع المحركة لهذا العالم.
كيف تعمل ثغرة PHP2Shell
كما في الاسم، فهي ثغرة تستهدف لغة البرمجة Php، وهي ثغرة تتعلق بآلية عمل اللغة بحد ذاتها وكيفية تعامل محرك الـ Php مع الذاكرة عند خدوث أخطاء أثناء معالجة طلبات الـ HTTP. ويمكن استغلال هذه العيوب في كشف البيانات من ذاكرة الخادم، أو تنفيذ تعليمات برمجية عن بعد للوصول لبيانات النظام دون الحاجة لتسجيل الدخول.
ولا تضم Php2Shell ثغرة واحدة فقط، بل ثغرتين تم تعريفهما بـ CVE-2026-109618 و CVE-2026-109619 بمقياس خطورة 10/10 لكليهما. وهو ما يصنفهما معًا ضمن فئة الثغرات الخرجة (Critical Exploits).
تتعلق الثغرة الأولى (CVE-2026-109618) بمشكلة معالجة حالات نفاد الذاكرة وتوقف تنفيذ الطلبات غير المتوقعة (Unexpected Errors) إذ خلال العملية قد يترك محرك الـ PHP مجموعة من البيانات غير المكتملة مخزنة. ويؤدي هذا الخلل إلى انهيار في الذاكرة وفتح المجال أمام المخترق لتنفيذ عمليات على هذا المستوى أو سرقة البيانات الموجودة مسبقًا.
والثغرة الثانية (CVE-2026-109619) فتتعلق بمراجع والمواقع الداخلية للذاكرة بعد تحرير المساحة من نمط (Use After Free) أو استغلال بعد التحرير (ربما؟). إذ يعود محرك Php لهذه المراجع أثناء معالجة الطلبات، وهنا يتدخل المهاجم ليكشف عن بيانات حساسة أو إجراء عمليات تلاعب بها لتنفيذ تعليمات غير مصرح بها.
واستغلال هذين الخللين لا يتطلب بالضرورة امتلاك حساب في الموقع المستهدف. فالاختبارات التي أظهرها الباحثون والذكاء الاصطناعي تشير إلى إمكانية تنفيذ هذه العمليات قبل المصادقة على بيانات الدخول.
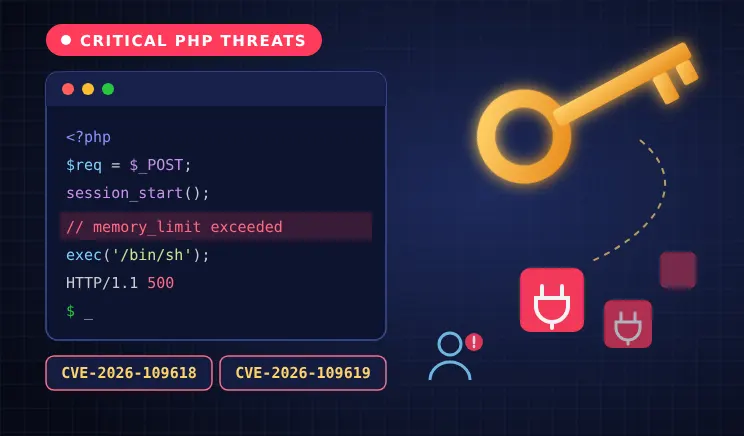
المنصات المستهدفة والمواقع المعرضة لهذه الثغرة
وتعتبر منصات الـ CMS المبنية على الـ PHP أكثر المنصات والمواقع تعرضًا لهذه الثغرة. مثل المنصات والمواقع المبنية على Drupal و Joomla و WordPress. ولا يعني هذا أن هذه الثغرة يمكن استغلالها في كل المواقع بنسبة 100%، لكن احتمالية وجودها وتنفيذ مهام عليها كبيرة.
دفع هذا مجموعة من المؤسسات والجهات إلى إيقاف مواقعهم مؤقتًا، خصوصًا تلك التي تضم بيانات حساسة على خوادمهم الرسمية، مثل المنصات الحكومية. إلى حين إصلاح هذه الثغرة تجنبًا للوصول للبيانات وسرقتها أو إجراء أي نوع من التعليمات غير المصرح بها والتي قد تؤدي إلى اختراق الموقع وتخريبه.
وقد أقدمت المنصات على فعل ذلك اتباعًا لإجراءات الحماية والتحذيرات الأمنية التي تم نشرها من طرف حكومات رسمية، كمنشورات للحكومة الفرنسية والألمانية والأمريكية التي دعت كل المنصات إلى تعطيل مواقعها في الوقت الحالي. كما دعت مجموعة من المواقع المتعلقة بالحماية إلى إجراء البروتوكولات المتبعة في حماية المواقع وتحديثها بشكل مستمر.
تحديث عاجل لـ PHP لحل مشكلة الثغرة
واستطاع فريق الباحثين إصدار تحديث عاجل لسد الثغرة وإيقافها في كل من إصدار Php 8.5.12 و Php 8.4.27 و Php 8.3.36 ثم Php 8.2.35، ودعت Php إلى تحديث عالج لإحدى هذه النسخ والإصدارات في أقرب وقتًا حفظًا لمشاكل متعلقة باستغلال الثغرة.
التعليقات 0
شاركنا رأيك أو استفسارك حول الموضوع